

SEBIના SMART પોર્ટલ પર સાયબર હુમલો, CERT-Inને જાણ કરાઈ
SMART પોર્ટલ પર 26 ઑક્ટોબરે થયેલા Code Execution Attackમાં રોકાણકારો અને ટ્રેનર્સનો કોઈ વ્યક્તિગત ડેટા લીક નહીં થયો હોવાનો સેબીનો દાવો, હુમલા બાદ સાયબર સિક્યોરિટી ટીમ હાઈએલર્ટ પર; અન્ય તમામ પોર્ટલની પણ સુરક્ષા તપાસ શરૂ.
kuberanow deskPublished On : 31 Oct 2026
બાયનાન્સ પર 6.2 અબજ ડોલરની દુનિયાની સૌથી મોટી ક્રિપ્ટો કરન્સીની ચોરી ચર્ચાના કેન્દ્રમાં છે તેવા સમયે જ સેબીના સ્માર્ટ પોર્ટલ પર સાયબર હુમલો થયો હોવાનું સામે આવ્યું છે. જોકે, સ્માર્ટ પોર્ટલ પર કોડ એક્ઝીક્યુશન હુમલાને સુરક્ષા વ્યવસ્થાએ સમયસર નિષ્ફળ બનાવી દીધો હતો. નિયામકે સ્પષ્ટ કર્યું છે કે રોકાણકારો અને ટ્રેઈનર્સનો કોઈપણ અંગત ડેટા લીક થયો નથી.
ભારતીય શેરબજારોની નિયામક સંસ્થા સિક્યોરિટીઝ એન્ડ એક્સચેન્જ બોર્ડ ઓફ ઈન્ડિયા (SEBI)ની સિસ્ટમમાં ઘૂસણખોરીના પ્રયત્નો પછી બજાર નિયામકે તેની સાયબર સુરક્ષા ટીમને હાઈએલર્ટ પર રાખી દીધી છે. આ સપ્તાહની શરૂઆતમાં નિયામકના એક પોર્ટલ પર કોડ એક્ઝીક્યુશન હુમલો થયો હતો.
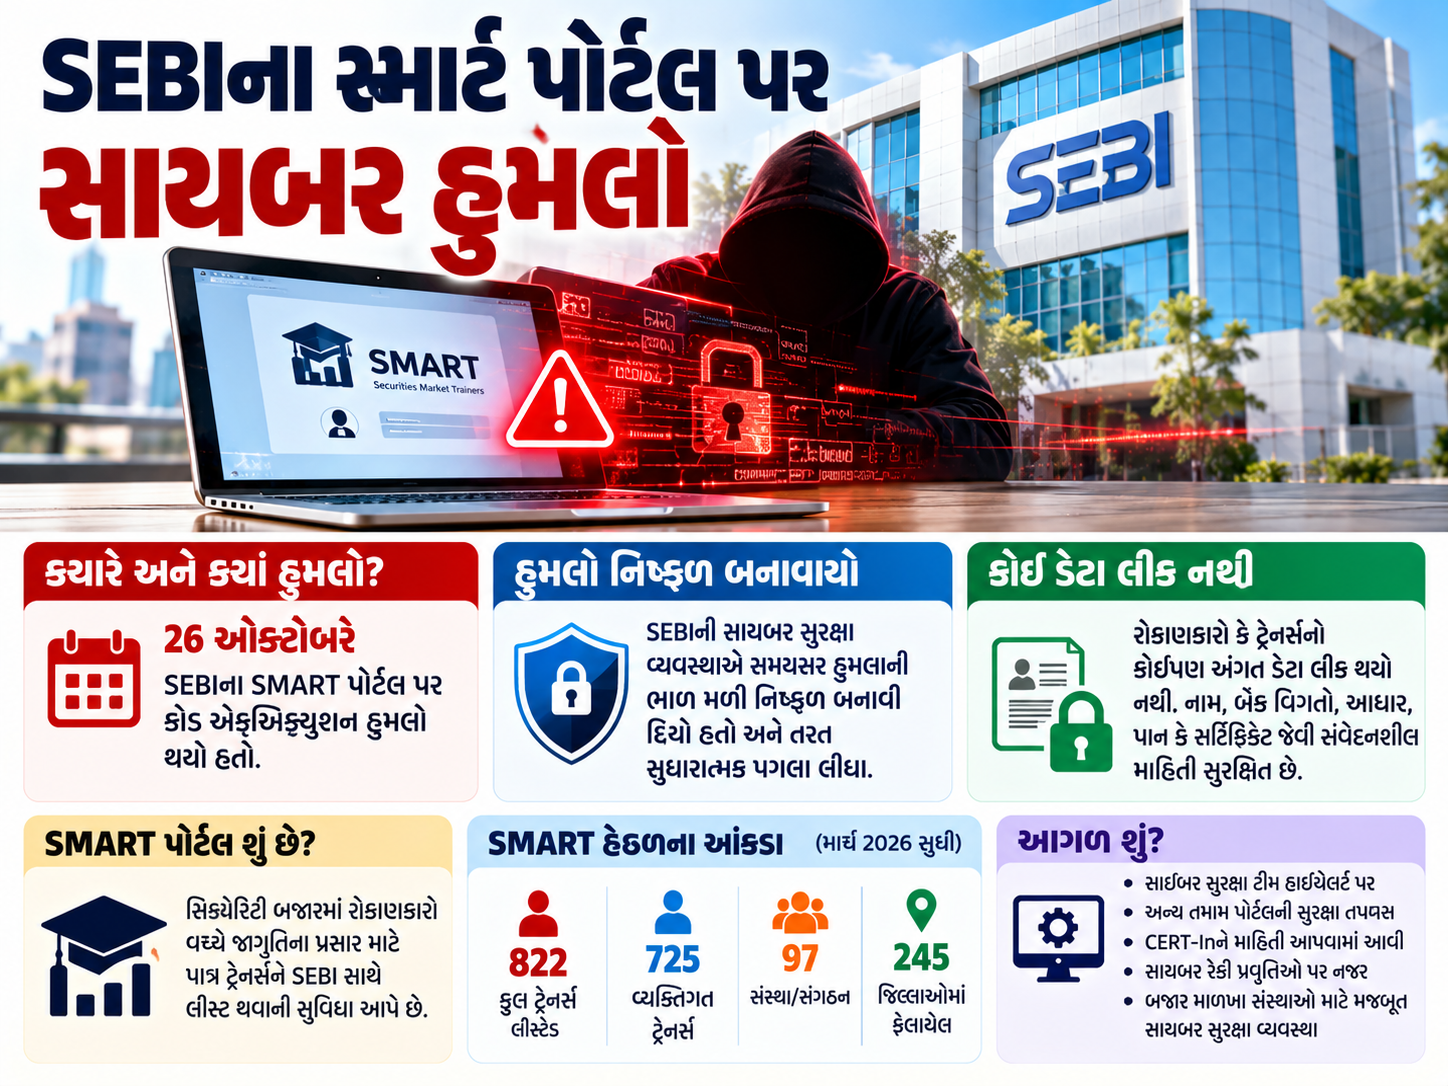
સેબીના સ્માર્ટ પોર્ટલ પર 822 ટ્રેઈનર્સ
સૂત્રો મુજબ સેબીના સિક્યોરિટીઝ માર્કેટ ટ્રેઈનર્સ (સ્માર્ટ) પોર્ટલ પર સાયબર હુમલો થયો હતો. બજાર નિયામક સેબીએ આ બાબતની પુષ્ટી પણ કરી છે. આ પોર્ટલ સિક્યોરિટી બજારમાં રોકાણકારો વચ્ચે જાગૃતિના પ્રસાર માટે પાત્ર ટ્રેઈનર્સને સેબી સાથે લીસ્ટ થવાની સુવિધા આપે છે.
સેબીએ જણાવ્યું કે, 26 ઓક્ટોબરે સેબીના સ્માર્ટ પોર્ટલ પર કોડ એક્ઝીક્યુશન હુમલો થયો હતો. સેબીની સાયબર સુરક્ષા વ્યવસ્થાએ આ હુમલાની ભાળ મેળવી લીધી અને ત્યાર પછી સુધારાત્મક પગલાં લીધા હતા. સેબીના વાર્ષિક રિપોર્ટના આંકડા મુજબ માર્ચ 2026 સુધીમાં સ્માર્ટ હેઠળ નિયામકે કુલ 822 ટ્રેઈનર્સને લીસ્ટ કર્યા હતા, તેમાં 725 વ્યક્તિગત ટ્રેઈનર્સ અને 97 સંગઠન સામેલ હતા. આ ટ્રેઈનર્સ દેશના 245 જિલ્લામાં ફેલાયેલા છે.
કોડ એક્ઝિક્યુશન હુમલામાં હુમલાખોર કોઈ ટાર્ગેટેડ સિસ્ટમ અથવા નેટવર્ક પર દૂરથી દુર્ભાવનાપૂર્ણ કોર્ડ અથવા કમાન્ડ ચલાવી શકે છે. તેના માટે મોટાભાગે ખાતા, પાસવર્ડ અથવા ફિઝિકલ પહોંચ જેવી મંજૂરીની જરૂર નથી હોતી. નિયામકે પુષ્ટી કરી છે કે નિશ્ચિત પ્રોટોકોલ હેઠળ તેણે ઈન્ડિયન કમ્પ્યુટર ઈમરજન્સી રિસ્પોન્સ ટીમ (CERT-In)ને આ અંગે માહિતી આપી હતી.
સેબીએ કહ્યું કે, સિસ્ટમથી વ્યક્તિગત ઓળખ સંબંધિત માહિતીની ચોરી અથવા તેમાં ઘૂસણખોરીના કોઈ સંકેત મળ્યા નથી. સેબીની સાયબર સુરક્ષા ટીમને હાઈએલર્ટ પર રખાઈ છે. આ સિવાય સેબીના અન્ય બધા જ પોર્ટલની પણ સરક્ષા તપાસ કરાઈ રહી છે. નિયામકે સ્પષ્ટ કર્યું કે, ટ્રેઈનર્સના નામ, બેન્કની વિગતો આધાર, પાન અથવા પ્રોફેશનલ સર્ટિફિકેટ જેવી સંવેદનશીલ અને વ્યક્તિગત માહિતીની ચોરી અથવા લીક થયા નથી.
બજાર નિયામકે કહ્યું, છેલ્લા કેટલાક દિવસોમાં સેબીએ સાયબર રેકી સાથે સંકળાયેલ પ્રવૃત્તિઓ મોટી સંખ્યામાં જોઈ છે. સુરક્ષા સંચાલન કેન્દ્ર (એસઓસી)માં કોન્ફિગર કરાયેલ સોર (સિક્યોરિટી, ઓર્કેસ્ટ્રેશન, ઓટોમેશન એન્ડ રિસ્પોન્સ) સિસ્ટમ મારફત આ પ્રવૃત્તિઓને સફળતાપૂર્વક નિષ્ક્રિય કરાઈ છે.
બજાર સુરક્ષા સંચાલન કેન્દ્ર(એમ-એસઓસી)ની પરિકલ્પના નિયામકની સાયબર સુરક્ષા અને સાયબર ફ્લેક્સિબિલિટી રૂપરેખા હેઠળ તૈયાર કરાઈ હતી. તેનો આશય નિયમનના દાયરામાં આવતા નાના એકમોને સસ્તી અને મજબૂત સાયબર સુરક્ષા સેવાઓ ઉપલબ્ધ કરાવવી તથા તેમને સાયબર જોખમોની જાણ થવા, નિરીક્ષણ કરવા અને ઘટનાઓનો સામનો કરવાની ક્ષમતા પૂરી પાડવાનો છે.
તાજેતરના સમયમાં નિયામકે ક્વોન્ટમ યુગ સાથે જોડાયેલા જોખમોનો સામનો કરવાની તૈયારીઓ અને સ્ટોક એક્સચેન્જો તથા ક્લિયરિંગ કોર્પોરેશન જેવા બજાર માળખા સંસ્થાનોના લાંબાગાળાના ટેક્નોલોજીકલ રોડમેપ વિકસાવવા પર પણ ભાર મૂક્યો છે. જોકે, સાયબર સુરક્ષા અને ઉદ્યોગ જગતના નિષ્ણાતો તાજેતરની ઘટનાઓ અંગે સાવધ છે.
આ પણ જૂઓ
Disclaimer - અહીં આપવામાં આવેલી માહિતી માત્ર જાણકારી અને શૈક્ષણિક હેતુ માટે છે. તેને કોઈપણ શેર, સિક્યોરિટી અથવા નાણાકીય પ્રોડક્ટ ખરીદવા કે વેચવાની સલાહ અથવા ભલામણ તરીકે ન ગણવી. રોકાણ બજારના જોખમોને આધીન છે. કોઈપણ રોકાણ અથવા નાણાકીય નિર્ણય લેતા પહેલાં તમારી નાણાકીય સ્થિતિ, રોકાણના હેતુ અને જોખમ લેવાની ક્ષમતાનું મૂલ્યાંકન કરો અને અધિકૃત નાણાકીય સલાહકારની સલાહ લો.
Share Link


Also Read
1 નવેમ્બરથી ફોનમાં દેખાશે અજાણ્યા કોલરનું નામ, CNAP સર્વિસથી બદલાશે કોલિંગનો અનુભવ
1 નવેમ્બરથી 7 મોટા ફેરફાર, ITR, LPGથી CNAP સુધી જાણો શું બદલાશે
ભારતમાં છેલ્લા 12 વર્ષમાં લગભગ 50 કરોડ લોકો ગરીબીમાંથી બહાર આવ્યા
10 મિનિટ ચાર્જ, 120 મિનિટ મ્યુઝિક! Noise-Gaanaના નવા ઈયરબડ્સ લોન્ચ
ખેડૂતો માટે ખુશખબર! PM Kisanનો 24મો હપ્તો જાહેર
PM Kisan Samman Nidhi: 9.34 કરોડથી વધુ ખેડૂતોના ખાતામાં આવશે ₹2,000, આ ભૂલ હશે તો અટકી શકે છે PM Kisanનો 24મો હપ્તો
Amazonના 5 નવા Alexa ડિવાઇસ લોન્ચ, અવાજથી થશે અનેક કામ